


安全
敏感数据向非生产环境蔓延并非新现象,但DevOps、分析和AI训练管道正急剧扩大其规模与暴露面。Perforce Delphix报告显示,60%的企业去年在非生产环境遭遇数据泄露,84%仍允许合规例外。本文探讨风险成因及闭环治理方案。
OpenAI周四发布前沿治理框架,回应加州《前沿AI透明度法案》及欧盟《AI法案》通用AI实践准则等新兴监管要求。文件详述了公司在网络攻击评估、风险管理、事件响应等方面的安全实践,并承诺根据国家及国际AI风险管理标准持续更新。
思科研究人员于周三发布报告指出,主要AI开发商的安全声明基于对黑客行为的错误假设。对15个前沿模型的测试显示,多轮恶意提示攻击成功率在8%至88%之间,而单轮攻击仅为2%至65%。研究还发现,公开强调模型能力的厂商,其模型在多轮攻击下的脆弱性差距更大。
Okta周三发布的调查显示,尽管多数高管对员工负责任地使用AI充满信心,但影子AI正悄然渗透企业。超过半数员工承认未经批准使用个人AI工具,并允许其访问内部消息、HR信息和机密文件。58%的高管表示去年曾发生AI相关安全事件或险情。专家建议企业采取协作方式,提供合规替代方案。
Gartner最新报告显示,若对企业AI智能体采用统一治理策略,项目失败率将显著上升。该机构预测,到2027年,40%的企业将因技术团队未能区分智能体的行动能力与授权范围而停用部分智能体。分析师建议采取“观察、建议、批准后行动、自主行动”四级比例治理模式,以平衡效率与风险。
Palo Alto Networks首席产品与技术官Lee Klarich在博客中透露,公司作为Anthropic Project Glasswing的启动合作伙伴,自4月7日起测试Claude Mythos等前沿AI模型,结果在首次Patch Wednesday安全公告中披露了26个CVE漏洞,远超常规的5个。Klarich强调,仅运行模型并不能自动解决问题,需构建AI扫描框架并采取多模态方法。同时,Google和Microsoft也报告了AI在漏洞发现方面的突破性进展。
根据Sophos于周二发布的《2026年身份安全状况报告》,过去一年中70%的企业遭遇至少一次身份相关泄露,平均每家发生三起相关事件。勒索软件受害者中三分之二源于身份问题,平均恢复成本为164万美元。报告基于对17个国家5000名IT与网络安全领导者的调查,指出身份已成为网络安全的“新边界”,但多数企业在监控与凭据管理上仍存在明显短板。
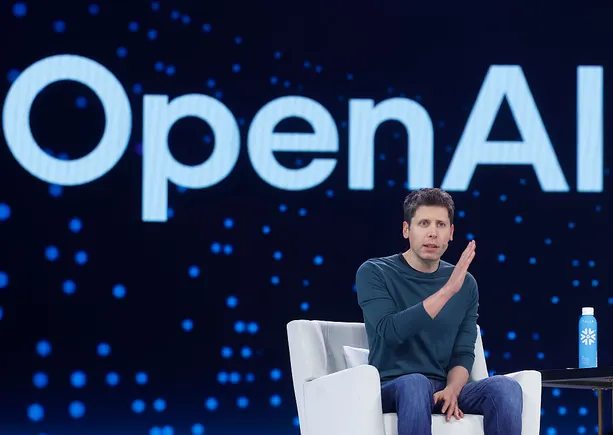
OpenAI推出Daybreak网络安全计划,旨在通过AI推理与智能体技术,帮助企业从源头构建自主防御能力。该产品对标Anthropic的Mythos,并已吸引Cloudflare、Cisco等合作伙伴。分析师建议企业技术负责人积极评估此类AI安全工具的潜力。
谷歌威胁情报集团(GTIG)周一发布报告,披露一名威胁行为者利用AI开发出可用的零日漏洞,这被认为是首次成功案例。该攻击试图发起大规模利用事件,但被谷歌提前发现并阻止。GTIG已通知相关开发者并发布补丁。报告还指出,朝鲜和中国的关联黑客组织对AI辅助漏洞挖掘表现出浓厚兴趣。
安全公司BlackFog于周三发布的报告指出,2026年第一季度全球勒索软件攻击事件中,绝大多数未被公开。数据显示,未公开攻击数量达2160起,是已公开攻击(264起)的近10倍。美国是主要攻击目标,制造业和医疗行业分别成为未公开与已公开攻击中最常受攻击的行业。报告还揭示了新兴攻击工具及影子AI带来的新风险。