


安全
网络管理厂商Jamf于周二发布报告,基于对687名IT及安全负责人的访谈,揭示macOS环境中AI采用与安全事件频次的关联。报告显示,超20%的组织已因AI工具蒙受损失或遭遇攻击,约60%预计近期将发生AI相关事件。深度集成AI的组织事件率高达27%,而探索阶段组织低于20%。Jamf建议通过定期审计、软件治理和早期集成治理框架来降低风险。
数十位知名网络安全专家联名致信美国商务部长Howard Lutnick和国家网络主管Sean Cairncross,批评特朗普政府禁止Anthropic向外国实体开放其Fable 5和Mythos 5模型。专家认为,该出口管制指令缺乏实际风险依据,却削弱了防御方能力、制造市场不确定性,并危及美国AI领导地位。截至周一上午,信件已获76人签名,包括CEO、CISO、风险投资家和知名安全研究人员。
Netrio周一发布的报告显示,中型企业普遍预期AI将提升生产力,但安全、数据准备和集成复杂性等挑战阻碍了进展。调查发现,82%的受访者已在生产中部署AI,但仅26%实现了规模化治理。投资持续增长,近九成企业计划在未来一至两年投入至少10万美元。
网络安全认证机构ISC2于周三发布报告指出,随着企业为AI时代做准备,安全培训预算持续增加。47%的受访者认为AI是员工最需掌握的技能,73%的企业在过去一年提高了安全培训投入。报告还分析了培训交付模式、频次、效果评估方式及主要挑战。
ServiceNow与IBM于周四宣布扩大合作伙伴关系,结合IBM的AI、数据与自动化能力及ServiceNow的AI平台,共同应对企业规模化AI部署中的遗留系统与数据准备挑战。合作聚焦应用现代化、企业数据治理和自主基础设施运维,相关联合能力预计2026年下半年可用。
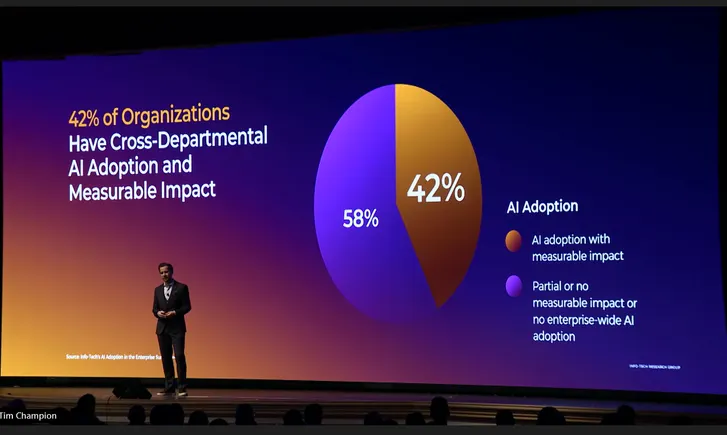
Info-Tech Research Group CEO Tom Zehren在周二的主题演讲中表示,尽管智能体AI具有企业转型潜力,但CIO等技术领导者仍面临部署挑战。他提出一个基于调查和行业研究的四步框架,帮助技术领导者制定可衡量价值的AI战略,并强调安全措施、IT预算、AI战略和员工认同是关键因素。
Outtake最新报告指出,AI不仅提升黑客分析漏洞和编写恶意软件的能力,更在身份冒充方面构成严重威胁。今年53%的组织遭遇针对高管或基层员工的冒充攻击,47%已遇到确认或疑似合成媒体冒充事件。然而,75%的受访企业仅进行有限监控或事后响应,仅43%开展高管身份欺骗模拟。AI代理的监管缺失亦成隐患,仅4%企业完全监控AI代理。治理碎片化普遍,21%企业无专门团队负责数字信任风险。
在Gartner安全与风险管理峰会上,多位分析师提醒CISO,面对Anthropic Claude Mythos和OpenAI Daybreak等新型AI模型带来的威胁,应回归安全基础,避免被炒作误导,同时警惕AI投入对预算和人才储备的侵蚀。
美国总统特朗普通过行政令建立前沿AI模型自愿审查机制,由国土安全部、财政部、国家网络总监办公室及NIST在60天内制定标准。该命令不设强制许可,但CIO需警惕国防生产法等替代机制可能带来的影响。
企业正加速采用AI智能体,但随之而来的安全风险与治理难题引发关注。Gartner预测2026年相关支出将增加60亿美元,而Okta报告显示超半数企业去年遭遇AI相关安全事件。专家指出,智能体的自主性要求更严格的权限管控,安全责任正从CISO向跨部门共享转变,治理与安全策略需协同演进。