


最新消息
Palo Alto Networks首席产品与技术官Lee Klarich在博客中透露,公司作为Anthropic Project Glasswing的启动合作伙伴,自4月7日起测试Claude Mythos等前沿AI模型,结果在首次Patch Wednesday安全公告中披露了26个CVE漏洞,远超常规的5个。Klarich强调,仅运行模型并不能自动解决问题,需构建AI扫描框架并采取多模态方法。同时,Google和Microsoft也报告了AI在漏洞发现方面的突破性进展。
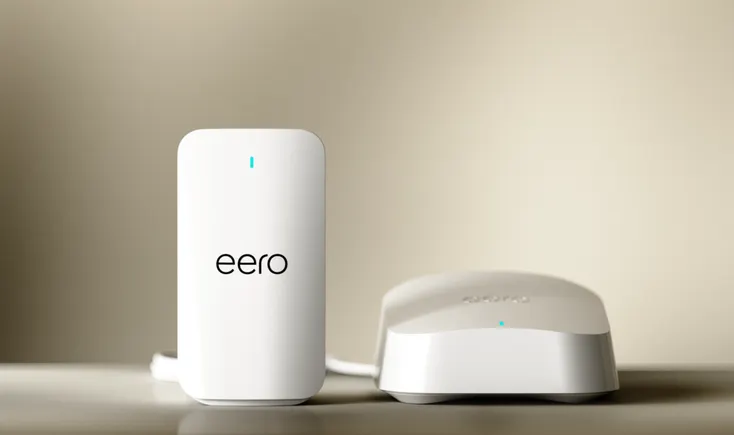
eero 发布 eero Signal,一款面向中小企业的自动蜂窝备份设备,可在主互联网连接中断时无缝切换至蜂窝网络,减少业务中断影响。该设备通过 eero 应用快速设置,支持多运营商 eSIM,并提供基于使用量的订阅方案。
软件平台Harness于周三发布的《2026年工程卓越现状》报告指出,AI正在接管部分编码职责,工程岗位重心转向管理AI输出。调查覆盖700名企业开发者与工程专业人士,发现AI已默认融入工作流,但团队在衡量生产力影响与ROI方面面临挑战。超过半数受访者担忧基于AI数据的绩效评估,希望改进数据与绩效评价明确分离。
美国关键基础设施运营商因对联邦政府支持能力信心下降,于2月成立关键基础设施联盟(ACI),创始成员包括摩根大通、万事达卡、AT&T和伯克希尔哈撒韦能源。该联盟旨在推动跨行业网络安全协作,填补政府预算削减和人员流失造成的协调真空。ACI主席Ben Flatgard表示,私营部门必须承担更多责任。专家认为,此举虽不能替代联邦领导,但有助于弥补关键系统的可见性缺口。
Omdia最新研究显示,49%的托管服务提供商(MSP)希望获得完整集成的软件与服务交付平台,91%需要集成备份与恢复功能,这标志着关键数据保护和AI治理正从点解决方案向平台化方向持续转变。AI采用及代理式AI的进展加速了这一趋势,而治理与合规挑战成为最大障碍。
根据Sophos于周二发布的《2026年身份安全状况报告》,过去一年中70%的企业遭遇至少一次身份相关泄露,平均每家发生三起相关事件。勒索软件受害者中三分之二源于身份问题,平均恢复成本为164万美元。报告基于对17个国家5000名IT与网络安全领导者的调查,指出身份已成为网络安全的“新边界”,但多数企业在监控与凭据管理上仍存在明显短板。
OpenAI推出Daybreak网络安全计划,旨在通过AI推理与智能体技术,帮助企业从源头构建自主防御能力。该产品对标Anthropic的Mythos,并已吸引Cloudflare、Cisco等合作伙伴。分析师建议企业技术负责人积极评估此类AI安全工具的潜力。
谷歌威胁情报集团(GTIG)周一发布报告,披露一名威胁行为者利用AI开发出可用的零日漏洞,这被认为是首次成功案例。该攻击试图发起大规模利用事件,但被谷歌提前发现并阻止。GTIG已通知相关开发者并发布补丁。报告还指出,朝鲜和中国的关联黑客组织对AI辅助漏洞挖掘表现出浓厚兴趣。
Yum Brands首席数字与技术官Jim Dausch在CIO Dive与CX Dive联合举办的虚拟活动上,阐述了公司如何通过现代化改造和AI工具构建“AI中枢”。他透露,Taco Bell的数字销售占比从2019年的1%预计升至2026年的近50%,Byte by Yum平台已覆盖150个国家的3.5万多家餐厅。
安全公司BlackFog于周三发布的报告指出,2026年第一季度全球勒索软件攻击事件中,绝大多数未被公开。数据显示,未公开攻击数量达2160起,是已公开攻击(264起)的近10倍。美国是主要攻击目标,制造业和医疗行业分别成为未公开与已公开攻击中最常受攻击的行业。报告还揭示了新兴攻击工具及影子AI带来的新风险。