


深度探索
来自我们记者的行业洞察
面对AI成本攀升,旅行者保险自研大语言模型TravelersLLM,在保险领域表现优于商用模型且运行成本更低。公司采用混合模型路由策略,根据任务需求灵活选择模型,既降低开支又减少对单一供应商的依赖。
卡内基梅隆大学与科技公司Larridin联合发布的报告首次表明,具体披露AI举措的企业营收增长显著更快,但并未发现与利润率或股价表现的必然关联。
CrowdStrike 正扩大其 Project QuiltWorks 网络防御联盟的覆盖范围。在面向大型企业推出该计划仅四个月后,这家网络安全供应商希望通过分销商、托管服务提供商及其他渠道企业触达中小型企业。此举正值业界对中小企业机会兴趣高涨之际,CrowdStrike 旨在借助合作伙伴的专长与客户关系,实现规模化覆盖。
德勤最新调查发现,尽管多数美国高管预期AI智能体将在未来四年重塑近半业务流程,但仅五分之一企业已具备相应准备。报告指出,人类与智能体协作被视为价值核心,但转型面临流程文档缺失、数据碎片化等障碍。
早期2026年企业曾追求最大化使用AI计算单元以显得高效,但供应商转向按用量计费后,成本压力骤增。同时,联邦与全球技术政策变化、员工采用率不理想,使AI部署更加困难。专家建议CIO优化模型选择、调整工作流,并加强员工培训,以平衡创新与风险。
AI技术正从替代主机的威胁转变为赋能工具,推动企业从“淘汰重来”转向“就地升级”。厂商推出COBOL现代化助手,企业自研平台加速代码转换,但Gartner警告超七成迁移项目或因高估AI而失败。
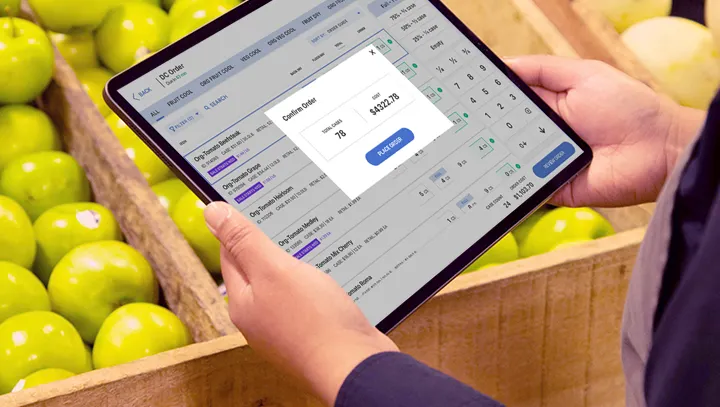
杂货商正加速将AI应用于后台运营,如库存检查、需求预测和定价优化。专家认为,相比面向消费者的炫酷工具,后台AI能更直接地解决行业痛点,但成功取决于数据质量、组织协同和高层支持。
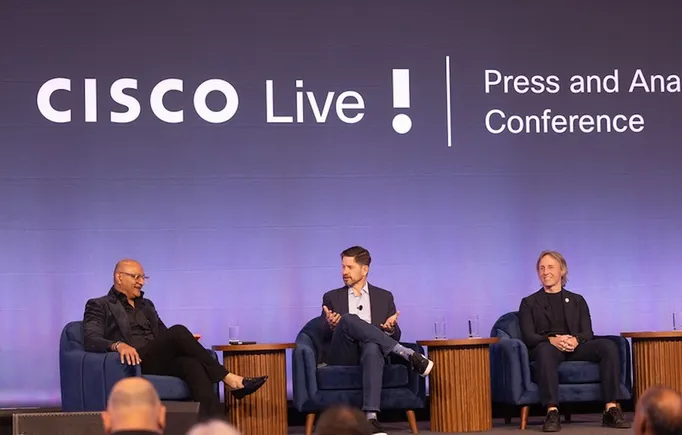
安全研究人员自2026年初持续追踪针对思科SD-WAN漏洞的攻击活动,这些攻击已影响关键政府网站和关键基础设施提供商,并引发全球当局的焦虑。攻击者利用多个漏洞(如CVE-2026-20127、CVE-2026-20182等)入侵系统,涉及未授权对等连接、web shell部署等手法。思科产品在政府和企业网络中广泛部署,使其成为高价值目标。思科已采取包括引入AI漏洞扫描、调整披露策略等应对措施。
随着网络保险费率下降和保险公司盈利压力上升,投保企业在理赔和承保环节正面临更严格的审查。全球市场高度依赖美国大型投保人,系统性风险担忧促使保险公司升级风险模型并强化对安全治理的要求。中小企业保障缺口依然显著,而地缘政治冲突、人工智能应用等新风险正在重塑理赔边界。
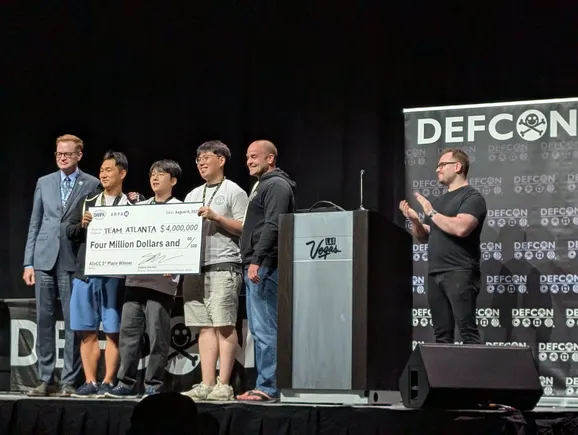
当Anthropic的Claude Mythos等闭源AI模型因发现高危漏洞而备受瞩目时,DARPA人工智能网络挑战赛孵化的开源AI系统已悄然革新漏洞猎捕领域,且成本远低于前者。竞赛获奖团队及决赛入围者正将经验应用于保护支撑互联网的开源软件,并尝试与关键基础设施运营方对接。尽管推广面临行业采纳缓慢、审批繁琐等挑战,AI在漏洞发现、验证与自动修复上的效率提升已获多方证实。