


深度探索
来自我们记者的行业洞察
加州于6月底签署《2018年加州消费者隐私法案》,被视为美国版GDPR的雏形。该法案将于2020年1月1日生效,赋予消费者更多数据控制权。分析人士认为,加州作为美国最大经济体,其立法可能引发各州连锁反应,但联邦层面的统一法规仍遥遥无期。
微软Project Natick项目将数据中心部署于海底,利用海洋自然冷却降低能耗。项目与潜艇制造商Naval Group合作,已完成苏格兰海岸的第二阶段测试。尽管面临可再生能源供应不确定性和环境监测挑战,该实验为IT行业提供了创新思路,并可能推动潮汐能等可再生能源发展。
2014 年,C.H. Robinson 面临开发流程瓶颈:团队间依赖严重,瀑布式流程拖慢交付。公司转向内源开发,引入 GitHub Enterprise,将开源实践内化。如今部署频率大幅提升,但迭代过快也让用户应接不暇,业务部门开始要求减速。
人工智能已渗透至日常交互与人力资源决策,但其底层技术复杂性远超用户所见。本文基于对 Agorai、Comm100、Humantelligence 等企业高管的访谈,剖析深度学习与符号 AI 的纠错差异、训练数据困境、聊天机器人的安全集成,以及 AI 在招聘中衡量情商、提升效率与引发隐私争议的多重面向。
企业正寻求提升员工敬业度的“魔法公式”,技术平台与应用程序成为热门选项。然而,技术能否真正奏效?德勤旗下Bersin研究指出,敬业度源于日常进步,而非工具本身。Weight Watchers通过部署Workplace by Facebook改善了全球18,000名员工的沟通与连接,调查显示72%的员工认同其有助于与目标相连。Robert Half建议根据业务需求选择工具,并强调行为改变与技术同等重要。
最新研究显示,约66%的网络入侵源于员工疏忽或不当行为。面对日益复杂的攻击手段,企业亟需将员工培训作为安全战略的核心。本文结合行业专家观点,提出从意识提升、持续训练到模拟演练的三步策略,并强调培训需贴合企业文化、采用自上而下方式,以构建真正有效的“人肉防火墙”。
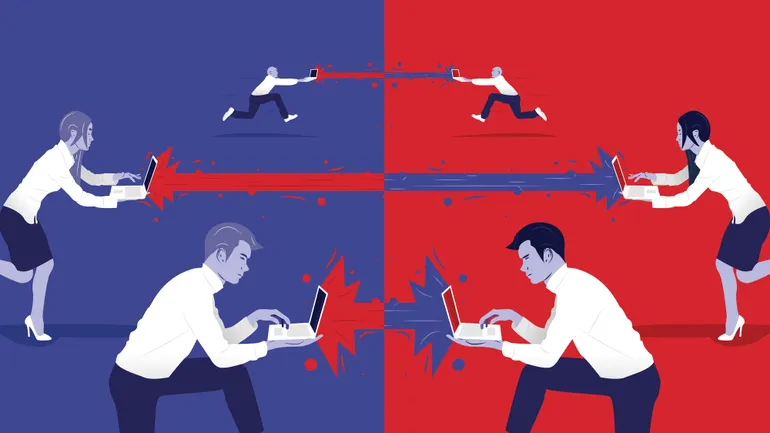
在亚特兰大遭遇勒索软件攻击后,佐治亚州议会提出一项允许企业“反击”攻击者的法案,但遭州长否决。该法案因定义模糊、可能阻碍安全研究而备受批评。专家指出,法案折射出《计算机欺诈与滥用法》等联邦法律的滞后性,而“反击”行为在技术和法律层面均充满风险。未来立法需更精细定义网络入侵,并探索“诱饵数据”等非对抗性防御手段。
网络攻击日益频繁,其中间谍活动驱动的攻击呈上升趋势。尽管担忧全面网络战,但专家认为当前仍处于侦察阶段。攻击溯源困难,企业需加强防御。
随着入职流程的演变,技术已成为核心要素,但专家强调,过度自动化可能适得其反。本文基于ManpowerGroup和Work Institute专家的观点,分析技术如何提升效率,同时警示其无法替代人际互动,并给出选型与实施建议。
数据价值取决于企业利用工具将其转化为洞察的能力。在Talend Connect大会上,Talend CIO Eric Johnson与Docker CEO Steve Singh等高管指出,ETL仅是集成工具之一,企业正转向混合云、容器化与微服务架构。Johnson认为,CIO需平衡人才、流程与技术,并以客户未来需求为导向进行采购。TD Bank案例展示了从数据孤岛到云就绪的转型路径。