


安全
SANS Institute于周一发布的报告指出,企业安全团队正以前所未有的速度将AI纳入安全项目,但支撑这一扩张的治理政策存在显著缺口。调查显示,40%的安全从业者表示所在组织没有正式的AI采用政策,超过60%的从业者无法掌握AI模型的使用位置及暴露的信息类型。约75%的从业者承担与企业AI相关的治理职责,但超过半数受访者表示缺乏既定的AI审计框架。报告作者Matt Bromiley指出,安全领导者与一线从业者之间存在14个百分点的认知差距,反映出治理落地的现实困境。
特朗普政府周二宣布启动Gold Eagle项目,旨在协调前沿AI模型在漏洞发现与修复中的应用,以应对AI导致的漏洞数量激增及安全社区压力。该项目与卡内基梅隆大学合作,依托VINCE平台,重点聚焦开源软件,但面临与私营部门现有项目重叠及CISA授权到期等挑战。
近日,一名自称“888”的威胁行为者声称在7月初入侵了埃森哲的系统,窃取约35GB数据,涉及源代码、Azure个人访问令牌、RSA加密密钥和SSH密钥。埃森哲发言人表示已修复问题,但安全公司SOCRadar分析指出,泄露的源代码和密钥可能使埃森哲及其客户面临进一步攻击。此次事件并非孤例,埃森哲此前曾遭遇LockBit勒索软件攻击和AWS配置错误导致的数据暴露。
据Information Services Group周二发布的报告,美国企业正将网络风险问题纳入整体企业风险战略,AI采用与业务韧性正引发业务优先级重大转变。网络安全日益被视为业务关键问题,企业加速采用代理式AI并转向混合或多云环境。企业领导层将网络支出决策与整体IT战略紧密整合,C-suite与董事会成员对业务连续性、财务风险和合规承担更大责任。
Anthropic在特朗普政府解除出口管制禁令后,于周三重新开放其先进AI模型Fable和Mythos的访问权限。Fable 5恢复通用,Mythos 5仍限可信伙伴。公司称已改进安全分类器,并呼吁建立统一的越狱严重性评估标准。
ServiceNow与埃森哲合作推出集成安全服务,结合ServiceNow AI平台与埃森哲的AI迁移工具,帮助企业应对代理式AI带来的安全风险,加速从遗留系统向现代化平台过渡。
包括Anthropic、AWS、IBM和微软在内的多家科技公司宣布成立Akrites联盟,以发现、披露并修复开源软件中的安全漏洞。该联盟由Linux基金会牵头,将建立共享安全事件响应团队和协调漏洞披露机制,以应对前沿AI模型带来的漏洞发现速度剧增及恶意利用风险。
面对AI投资回报压力,企业CIO可借鉴公共部门的精益创新经验。纽约州CIO Dru Rai强调在有限预算下通过受控试错、务实选择技术方案,并优先保障安全与隐私,从而实现可持续的AI应用。
一项由信息系统安全协会(ISSA)与Omdia联合发布的调查显示,尽管AI在网络安全领域的应用日益广泛,但近七成从业者表示工作难度在过去两年有所增加,且人才流失与技能缺口问题依然严峻。
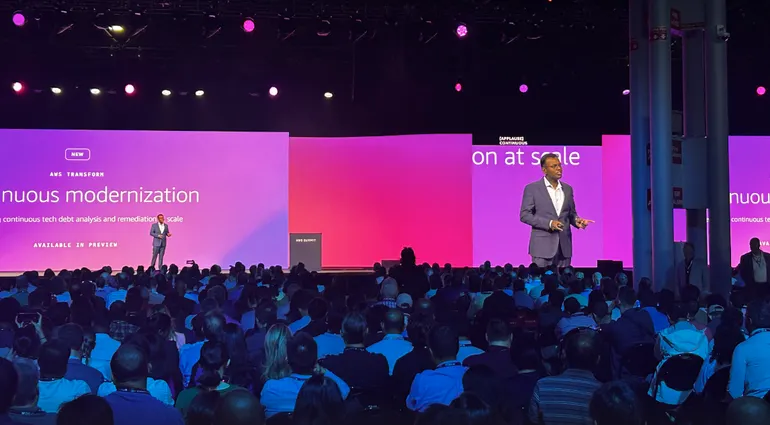
AWS于周三在纽约市举行的AWS Summit上发布了AWS Continuum和AWS Context两款智能体工具,前者用于识别并修复安全风险,后者作为基于企业数据的搜索层以提升智能体决策能力。同时,AWS还扩展了Kiro、AWS DevOps Agent、AWS Transform及Amazon Bedrock AgentCore等AI工具的功能,并更新了Amazon Quick(去年以Quick Suite发布)。